
Table of Contents
Bouclier protégeant une enveloppe, étiquettes SPF, DKIM et DMARC
Vos emails partent, mais arrivent-ils vraiment ? En 2026, Gmail, Yahoo et Outlook ne se contentent plus de lire votre message. Ils vérifient d’abord qui l’envoie. Sans SPF, DKIM et DMARC correctement configurés, votre newsletter ou votre email transactionnel peut finir en spam, voire être rejeté avant même d’atteindre la boîte. La bonne nouvelle : trois enregistrements DNS suffisent. Ce guide vous montre lesquels créer, dans quel ordre, et comment vérifier que tout fonctionne.
SPF, DKIM, DMARC : à quoi sert chaque protocole ?
Les trois protocoles répondent à une seule question : ce message vient-il vraiment de votre domaine ? Chacun vérifie un point différent.
Protocole
Ce qu’il vérifie
Où il se configure
Ce qu’il ne fait pas
SPF
L’adresse IP d’envoi est autorisée par le domaine
Un enregistrement TXT sur le domaine
Il ne protège pas le From visible par le destinataire
DKIM
Le message n’a pas été modifié et il est signé par le domaine
Un TXT sur selecteur._domainkey.votredomaine
Il ne dit pas quoi faire en cas d’échec
DMARC
SPF ou DKIM passe ET s’aligne sur le domaine du From
Un TXT sur _dmarc.votredomaine
Il ne remplace ni SPF ni DKIM
Petit réflexe : pensez « SPF = qui a le droit d’envoyer », « DKIM = preuve d’intégrité », « DMARC = la règle du jeu ».
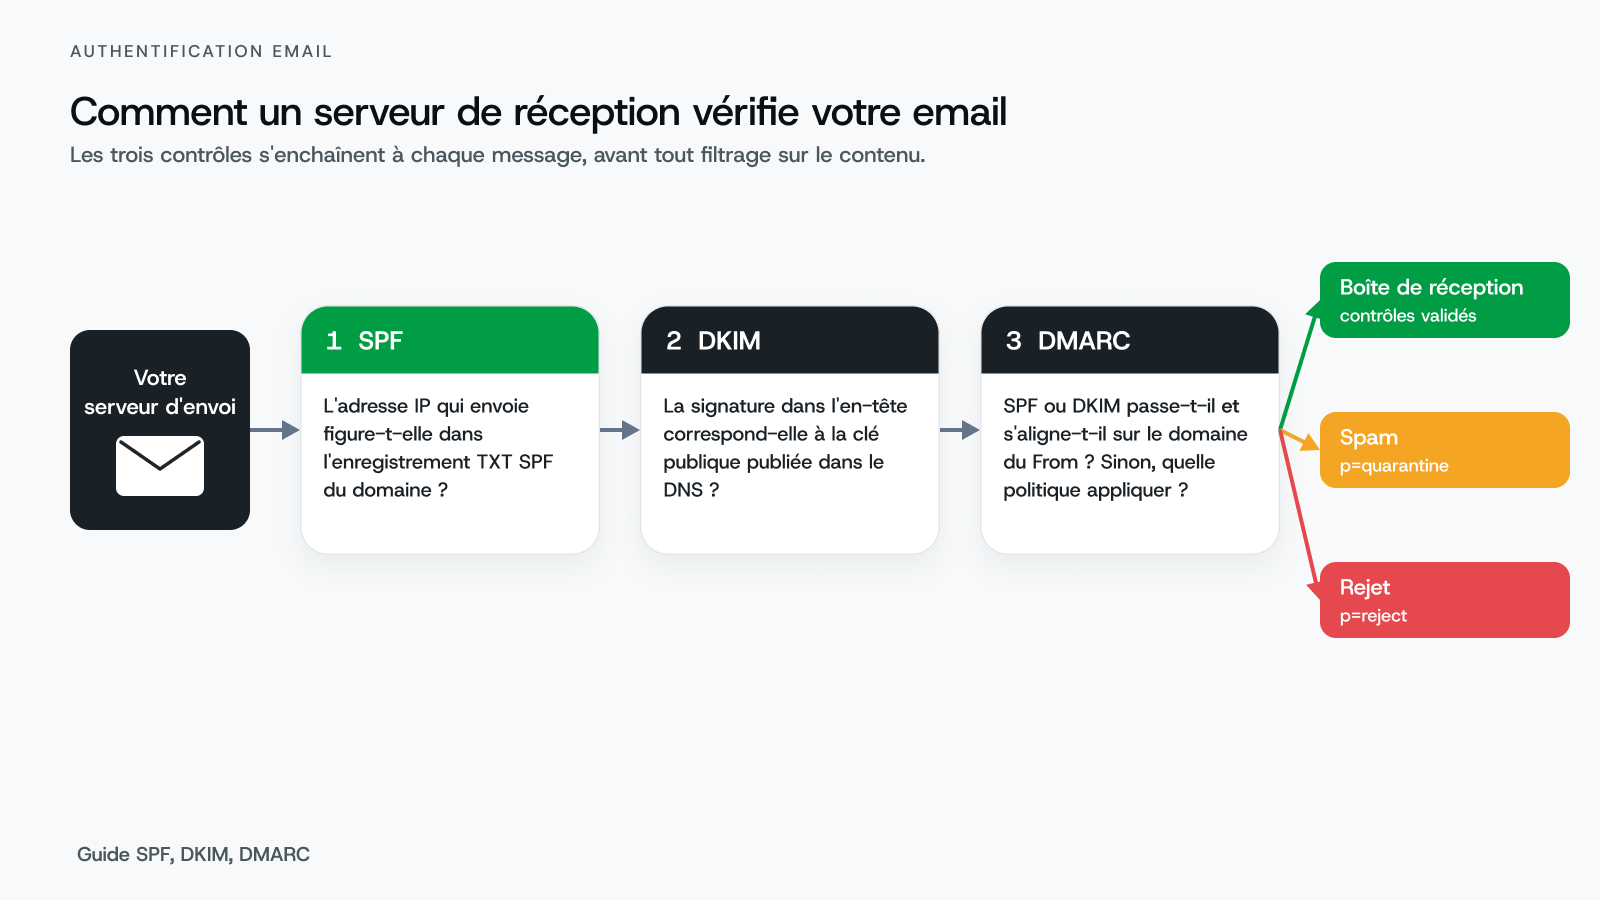
Schéma : le serveur de réception vérifie SPF, puis DKIM, puis DMARC, et décide entre boîte de réception, spam ou rejet
Comment configurer un enregistrement SPF ?
Le SPF (Sender Policy Framework) liste les serveurs autorisés à envoyer pour votre domaine. Il prend la forme d’un seul enregistrement TXT.
votredomaine.fr. TXT "v=spf1 include:_spf.google.com include:spf.votre-plateforme.fr ~all"
Les règles à respecter
- Un seul enregistrement SPF par domaine. Deux enregistrements = SPF invalide, même si chacun est correct.
- 10 requêtes DNS maximum. Chaque include, a, mx ou redirect compte. Au-delà, le contrôle échoue (erreur permerror).
- Terminez par ~all ou -all. Le ~all (softfail) est plus tolérant pendant la mise en place. Le -all (fail) est plus strict.
- N’oubliez aucun outil. CRM, outil de facturation, plateforme emailing, messagerie interne : chacun doit figurer dans la liste.
Astuce pro : faites l’inventaire avant d’écrire le SPF. Listez tous les outils qui envoient « au nom de » votre domaine. C’est presque toujours là que se cache l’oubli qui fait échouer les contrôles.
Comment mettre en place DKIM ?
Le DKIM (DomainKeys Identified Mail) ajoute une signature chiffrée dans l’en-tête de chaque email. Le serveur de réception récupère la clé publique dans votre DNS et vérifie la signature.
octopush._domainkey.votredomaine.fr. TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqh..."
Les étapes
- Votre plateforme d’envoi génère une paire de clés et vous donne un sélecteur et une clé publique.
- Vous publiez la clé publique en TXT (ou en CNAME, selon la plateforme) sur selecteur._domainkey.votredomaine.
- Vous activez la signature côté plateforme.
- Vous envoyez un test et vérifiez « dkim=pass » dans les en-têtes.
Petit réflexe : utilisez une clé de 2048 bits. Gmail refuse les clés de moins de 1024 bits, et 2048 bits est devenu la norme.
Astuce pro : un sélecteur par outil. Si votre CRM et votre plateforme emailing signent tous les deux, chacun a son propre sélecteur. Vous pouvez ainsi changer une clé sans toucher à l’autre.
Comment configurer DMARC ?
Le DMARC (Domain-based Message Authentication, Reporting and Conformance) relie le tout. Il exige qu’au moins un des deux contrôles (SPF ou DKIM) passe et soit aligné sur le domaine affiché dans le From. Il indique aussi au destinataire quoi faire en cas d’échec, et vous envoie des rapports.
_dmarc.votredomaine.fr. TXT "v=DMARC1; p=none; rua=mailto:dmarc@votredomaine.fr; adkim=r; aspf=r"
Les trois politiques
Politique
Effet sur un email qui échoue
Quand l’utiliser
p=none
Aucun, vous recevez seulement les rapports
Phase d’observation, minimum exigé par Gmail, Yahoo et Outlook
p=quarantine
Le message part en spam
Quand les rapports montrent que vos flux légitimes passent
p=reject
Le message est refusé
Protection maximale contre l’usurpation
L’alignement, la notion qu’on oublie
Un SPF qui passe ne suffit pas. Si votre plateforme envoie avec un Return-Path sur son propre domaine, SPF passe… pour elle, pas pour vous. DMARC compare le domaine vérifié au domaine du From. C’est pour ça qu’une signature DKIM à votre nom est le moyen le plus fiable d’être aligné.
Astuce pro : commencez en p=none avec une adresse rua. Lisez les rapports pendant deux à quatre semaines. Vous y verrez chaque outil qui envoie en votre nom, y compris ceux que personne n’avait listés.
Pourquoi SPF, DKIM et DMARC sont-ils obligatoires en 2026 ?
Depuis 2024, Gmail et Yahoo imposent ces trois protocoles aux expéditeurs qui envoient plus de 5 000 messages par jour à leurs utilisateurs. Microsoft a suivi en mai 2025 pour Outlook.com, Hotmail et Live. Depuis fin 2025, Gmail ne se contente plus de classer en spam : il rejette les messages non conformes.
Même sous ce seuil, l’authentification compte. Les messageries s’appuient dessus pour calculer la réputation de votre domaine. Un domaine non authentifié part avec un handicap, quel que soit le contenu de vos emails.
Petit réflexe : authentifiez aussi les domaines qui n’envoient jamais d’email. Un simple « v=spf1 -all » et un DMARC en p=reject empêchent qu’on les usurpe.
Comment vérifier que la configuration fonctionne ?
La méthode en 4 étapes
- Interrogez le DNS : une commande dig ou nslookup sur votre domaine, sur le sélecteur DKIM et sur _dmarc confirme que les enregistrements sont publiés.
- Envoyez-vous un email sur une adresse Gmail, puis ouvrez « Afficher l’original » : vous devez lire SPF PASS, DKIM PASS et DMARC PASS.
- Lisez les rapports DMARC reçus sur l’adresse rua : ils listent les IP, les volumes et les résultats.
- Surveillez la réputation dans Google Postmaster Tools pour suivre l’évolution dans le temps.
Astuce pro : retestez à chaque nouvel outil branché. Une intégration ajoutée un vendredi sans mise à jour du SPF suffit à faire échouer DMARC le lundi.
Quelles sont les erreurs les plus fréquentes ?
- Deux enregistrements SPF sur le même domaine
- Plus de 10 requêtes DNS dans le SPF
- Une clé DKIM tronquée lors du copier-coller dans l’interface DNS
- Un DMARC publié sur le domaine au lieu de _dmarc.votredomaine
- Passer directement en p=reject sans avoir lu les rapports
- Oublier les sous-domaines qui envoient (newsletter.votredomaine.fr, par exemple)
Petit réflexe : notez dans un document partagé chaque enregistrement publié, sa date et l’outil concerné. Le jour où un contrôle échoue, vous gagnerez des heures.
Où se place Octopush ?
Avec Octopush, l’authentification de votre domaine fait partie de la mise en route. Lors du paramétrage, l’interface vous indique les enregistrements à publier pour signer vos envois à votre nom, que vous passiez par la plateforme, par l’API ou par le relais SMTP. L’équipe support vous accompagne si votre DNS est géré par un prestataire.
La délivrabilité dépend ensuite de deux facteurs que vous maîtrisez : la qualité de vos bases (adresses valides, consentement recueilli) et la joignabilité de vos destinataires. L’authentification ne remplace pas une base propre, elle lui permet d’être reconnue.
Astuce pro : authentifiez votre domaine avant votre première campagne, pas après le premier rapport de spam. C’est la configuration la plus simple à faire, et la plus coûteuse à rattraper.